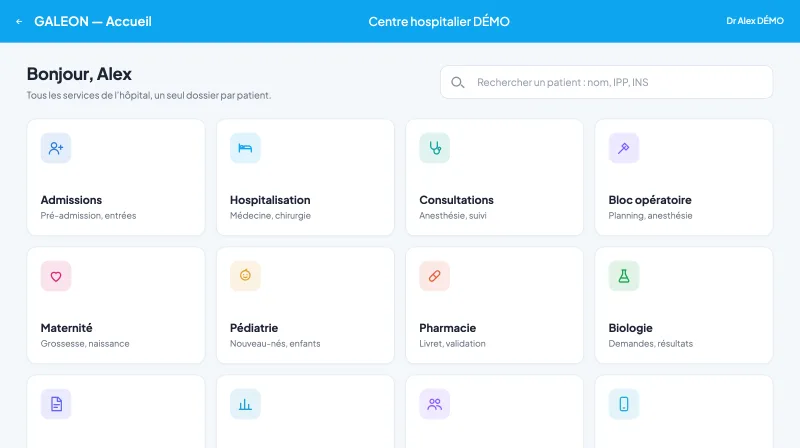
 Voir Galeon en vrai

Hébergement des données de santé en Suisse : le cadre juridique 2026
Hébergement données de santé Suisse : nLPD, droit cantonal, privatim, DEP, cadre HDS français et l'approche de Galeon, hébergé en France chez Scaleway (HDS).
L'essentiel en 30 secondes
| Question | Réponse courte | À retenir |
|---|---|---|
| Où Galeon héberge-t-il les données de santé ? | En France, chez Scaleway, hébergeur certifié HDS, dont la gouvernance est européenne (pages de Galeon). | 19 hôpitaux équipés en France, environ 10 000 soignants utilisateurs. |
| La nLPD impose-t-elle d'héberger en Suisse ? | Pas de règle générale de localisation : la loi encadre la sous-traitance (art. 9) et la communication à l'étranger (art. 16 et 17). | Lecture à faire confirmer par un juriste. |
| Quelle loi pour un hôpital public cantonal ? | En général le droit cantonal, la LPD visant les personnes privées et les organes fédéraux (art. 2). | Les cliniques privées hors mandat public relèvent de la LPD (PFPDT et privatim, 16 septembre 2026). |
| Peut-on héberger en France ou dans l'UE ? | La France et les États de l'UE et de l'EEE figurent à l'annexe 1 de l'ordonnance sur la protection des données. | Un transfert licite au regard de la nLPD ne règle ni le droit cantonal ni le secret professionnel. |
| Et les États-Unis ? | Depuis le 15 septembre 2024, pour les seules organisations certifiées au Data Privacy Framework (Conseil fédéral). | Pour des données sous secret, privatim juge le cloud international inadmissible dans la plupart des cas. |
| Le secret professionnel joue-t-il ? | Oui : l'article 321 du Code pénal vise les professionnels de santé et leurs auxiliaires. | Un tiers n'est pas automatiquement un auxiliaire (privatim, Conseil d'État de Zurich). |
| Que dit privatim du cloud ? | Résolution du 18 novembre 2025 : recours admissible si l'organe public chiffre lui-même et que le fournisseur n'a pas la clé. | Pas force de loi, mais guide les autorités de contrôle. |
| Le DEP impose-t-il la Suisse ? | Oui : les supports de données doivent se trouver en Suisse et être régis par le droit suisse (ODEP, art. 12, al. 5). | Règle écrite, mais qui vise les communautés du DEP. |
| Le HDS vaut-il en Suisse ? | Non : c'est un régime français (art. L.1111-8 du Code de la santé publique). | Un hébergeur suisse n'est pas certifié HDS du seul fait de son lieu. |
Introduction
L'hébergement des données de santé en Suisse ne se résume pas à une règle de localisation unique. La nLPD encadre la communication à l'étranger, tandis que le droit cantonal, le secret professionnel et la position des autorités resserrent le choix d'un hôpital public. Le dossier électronique du patient exige des supports de données en Suisse.
Un DSI ou un DPO trouve surtout des argumentaires d'hébergeurs, qui présentent un centre de calcul suisse comme l'équivalent d'une certification, et des synthèses générales de la loi pour les entreprises. Peu de pages distinguent ce que la loi exige de ce que les autorités recommandent.
Cet article ordonne les couches dans l'ordre où un comité de direction les rencontre : loi fédérale, droit cantonal, secret professionnel, positions des autorités, DEP, marchés publics. Il situe ensuite le cadre français, qui ne s'applique pas à un hôpital suisse.
Chaque affirmation renvoie à un texte ou à une décision datée. Une lecture à confirmer par un juriste est signalée dans les limites.
Comment Galeon aborde-t-il l'hébergement des données de santé ?
Galeon, éditeur français de dossier patient informatisé fondé en 2016, héberge les données de santé de ses hôpitaux clients en France, chez Scaleway, hébergeur certifié HDS. Cette base française équipe 19 hôpitaux et environ 10 000 soignants utilisateurs.
Un hébergement français, certifié HDS et souverain
Selon la page que Galeon consacre à son hébergement, Scaleway est une société française à gouvernance entièrement européenne, non soumise à l'extraterritorialité du droit américain. Galeon en tire un argument de souveraineté : la juridiction de l'hébergeur compte autant que le lieu des serveurs. La même page nuance, car aucun dispositif ne rend une donnée intouchable.
La sécurité de l'information de Galeon est par ailleurs certifiée ISO 27001, d'après son site. L'infrastructure repose sur Kubernetes (Kapsule), avec un stockage objet compatible S3 pour les sauvegardes, ce qui facilite la réversibilité.
Et pour un établissement suisse ?
Galeon étend son offre aux hôpitaux suisses. Selon ses articles sur la Suisse, son dossier patient applique les règles TARDOC et des forfaits ambulatoires à la saisie, code les actes avec l'aide de l'IA et s'appuie sur HL7 FHIR, le standard du raccordement au DEP.
Le lieu d'hébergement pertinent pour un hôpital suisse dépend de son droit cantonal et de son secret professionnel, couches détaillées plus bas. Il se traite avec chaque établissement, à partir des cinq preuves listées dans la section sur ce qu'un éditeur étranger doit démontrer.
La nLPD impose-t-elle d'héberger les données de santé en Suisse ?
La loi ne contient pas de clause générale « hébergez en Suisse ». Elle encadre la sécurité, la sous-traitance et la communication à l'étranger, et c'est à travers ces trois portes que l'hébergement se juge.
Ce que la loi exige de l'hébergeur
La loi fédérale sur la protection des données (nLPD) est en vigueur depuis le 1er septembre 2023 (Conseil fédéral, communiqué du 31 août 2022). Elle range les données sur la santé parmi les données sensibles (art. 5, let. c). Le responsable du traitement et le sous-traitant assurent une sécurité adéquate au regard du risque (art. 8).
Confier le traitement à un tiers suppose un contrat ou une base légale, que le tiers ne fasse que ce que le responsable pourrait faire lui-même, et qu'aucun devoir de secret ne l'interdise (art. 9, al. 1). Le responsable s'assure que le sous-traitant garantit la sécurité, et celui-ci ne sous-traite à son tour qu'avec l'accord préalable du responsable (art. 9, al. 2 et 3).
Le traitement de données sensibles à grande échelle appelle une analyse d'impact préalable (art. 22) : l'hôpital la documente avant de confier son dossier patient à un hébergeur.
Quand la loi ne s'applique pas à l'hôpital
La LPD régit les traitements des personnes privées et des organes fédéraux (art. 2). Un hôpital public cantonal relève en général du droit cantonal. Dans leur aide-mémoire du 16 septembre 2026, le PFPDT et privatim séparent les établissements publics, soumis au principe de légalité et au droit cantonal, des cliniques privées hors mandat public, soumises à la LPD.
Un hôpital suisse peut-il héberger ses données à l'étranger, en France ou aux États-Unis ?
Oui sous conditions, du point de vue de la nLPD : la communication à l'étranger est possible vers un État adéquat ou avec des garanties. Cette réponse ne clôt pas la question pour un hôpital, qui doit aussi regarder son droit cantonal et le secret professionnel.
Vers un État reconnu adéquat
Des données peuvent être communiquées à l'étranger si le Conseil fédéral a constaté que l'État offre une protection adéquate (art. 16, al. 1). La liste figure à l'annexe 1 de l'ordonnance sur la protection des données. Dans sa version du 15 septembre 2024, elle comprend les 27 États de l'Union européenne et les trois États de l'EEE, dont la France.
Un hébergeur établi en France se situe donc dans un État reconnu adéquat. Cela ne dit rien de la certification HDS, régime français distinct, ni du droit cantonal applicable à l'hôpital.
Vers les États-Unis
Le 14 août 2024, le Conseil fédéral a décidé que les entreprises américaines certifiées au Data Privacy Framework offrent un niveau de protection adéquat, avec effet au 15 septembre 2024. L'annexe 1 mentionne les États-Unis pour les seules organisations certifiées.
Hors de ces cas, la nLPD admet des garanties contractuelles, comme des clauses types, ou des dérogations, dont le consentement exprès de la personne (art. 16, al. 2, et art. 17).
Que change le droit cantonal pour un hôpital public ?
Il change la source de la règle et l'autorité qui la contrôle. La loi de chaque canton fixe ce qu'un hôpital public peut externaliser, et les appels d'offres le reprennent.
L'exemple documenté de Zurich
Le Conseil d'État du canton de Zurich a répondu le 17 septembre 2025 à une interpellation sur le choix du système clinique de l'hôpital universitaire (USZ). Il rappelle que l'hôpital répond des règles cantonales de sécurité informatique et de protection des données, et que ces règles figuraient dans l'appel d'offres.
L'USZ indique que toutes les données patients seraient stockées dans ses propres centres de calcul ou dans d'autres centres situés en Suisse, et qu'il associerait la préposée cantonale après l'attribution du contrat.
Lire la loi de son canton
Aucune loi cantonale romande n'a été ouverte pour cet article. Un DSI ou un DPO identifie la loi de protection des données de son canton et l'autorité qui la surveille : les règles sur la sous-traitance et le cloud varient d'un canton à l'autre.
Le secret professionnel limite-t-il le recours à un hébergeur ou à un éditeur ?
Il pèse sur le choix, et c'est un point souvent oublié dans les comparatifs d'hébergeurs. Un tiers qui peut lire des données couvertes par le secret doit pouvoir être qualifié d'auxiliaire du professionnel, ou ne pas avoir accès aux données lisibles.
Ce que dit l'article 321 du Code pénal
L'article 321 punit les médecins et autres professionnels de santé, ainsi que leurs auxiliaires, qui révèlent un secret confié en raison de leur profession. La peine va jusqu'à trois ans de prison ou une peine pécuniaire, sur plainte. La révélation n'est pas punissable avec le consentement de l'intéressé, ou avec l'autorisation écrite de l'autorité supérieure ou de surveillance.
Un éditeur ou un hébergeur est-il un auxiliaire ?
La préposée zurichoise à la protection des données répond, à propos d'un éditeur américain, qu'un grand groupe étranger ne remplit pas les conditions d'un auxiliaire. Elle en conclut qu'à l'implémentation, le fournisseur ne doit avoir aucun moyen d'accéder aux données patients (réponse du Conseil d'État zurichois, 17 septembre 2025).
Elle distingue la solution sur site, où les données restent locales, de la solution cloud. Dans ce second cas, le secret peut être préservé si les données sont chiffrées de façon que le fournisseur ne puisse pas les lire. Privatim écrit de même que tout tiers ne peut pas être appelé auxiliaire.
Que disent les autorités suisses des hyperscalers et du cloud ?
Les préposés à la protection des données sont les plus restrictifs, et le débat politique reste ouvert. La ligne qui se dégage tient moins au pays du centre de calcul qu'à la question de savoir qui peut lire les données.
La résolution de privatim du 18 novembre 2025
Privatim, la conférence des préposés suisses à la protection des données, a adopté une résolution sur l'externalisation vers le cloud. Elle vise les organes publics qui recourent à des services SaaS de grands fournisseurs internationaux. Pour des données particulièrement sensibles ou soumises à un secret légal, elle juge ce recours inadmissible dans la plupart des cas.
Il ne devient possible que si l'organe chiffre lui-même les données et si le fournisseur n'a pas accès à la clé. Privatim relève que la plupart des solutions SaaS n'offrent pas encore un chiffrement de bout en bout. Le CLOUD Act américain peut en outre contraindre un fournisseur américain à livrer des données, y compris stockées dans des centres suisses.
Une résolution n'a pas force de loi, et une partie de la doctrine la juge trop absolue. Elle indique la grille de lecture des autorités de contrôle.
Le débat vaudois et le projet fédéral SwissHDS
Dans le canton de Vaud, le rapport de minorité de la commission du Grand Conseil (juin 2026) résume deux positions. La majorité estimait que l'hébergement sur site et des clauses contractuelles suffisent à neutraliser le risque du CLOUD Act. La minorité jugeait qu'héberger en Suisse ne suffit pas à garantir la souveraineté. Le Grand Conseil a validé le choix du système américain.
Au niveau fédéral, Netzwoche a rapporté le 12 mai 2026 que des documents préliminaires de l'OFSP pour l'espace de données SwissHDS demanderaient une infrastructure soumise exclusivement au droit suisse, sans dépendance à des juridictions étrangères. Le responsable des achats a précisé qu'il s'agissait d'une consultation préalable du marché, et non d'un appel d'offres arrêté.
Qu'impose le dossier électronique du patient en matière de localisation ?
Le DEP est le cas où la règle est écrite : les supports de données doivent se trouver en Suisse et être régis par le droit suisse. Le futur dossier électronique de santé reprend ce principe.
L'ordonnance actuelle
L'ordonnance sur le dossier électronique du patient dispose que les supports de données doivent se trouver en Suisse et être régis par le droit suisse (ODEP, art. 12, al. 5, état au 1er octobre 2024). La règle vise les communautés qui exploitent le DEP, non le dossier interne de l'hôpital.
Le futur dossier électronique de santé
Pour la loi en préparation, l'OFSP indique que les données seront soumises au droit suisse et conservées en Suisse, avec une mise en service au plus tôt en 2030. La règle n'étend pas mécaniquement le stockage en Suisse au dossier interne de l'hôpital. Elle montre la position de la Confédération sur les données qui circulent entre prestataires.
En quoi le cadre français HDS diffère-t-il du cadre suisse ?
La certification HDS est un régime français : elle ne s'applique pas à un hôpital suisse, et un hébergement en Suisse n'équivaut pas à une certification HDS. Les deux cadres répondent à des questions voisines par des mécanismes différents.
| Point | Suisse | France |
|---|---|---|
| Texte de base | nLPD, droit cantonal pour les hôpitaux publics | RGPD, Code de la santé publique (art. L.1111-8) |
| Hébergeur | Pas de certification unique : sous-traitance (art. 9 nLPD) et garanties contractuelles | Certification HDS de l'hébergeur qui conserve des données pour un tiers |
| Localisation | Pas de règle générale ; DEP : supports en Suisse | Hébergement physique dans l'EEE (référentiel 2024) |
| Transferts hors UE | Art. 16 et 17 nLPD, annexe 1 de l'ordonnance | Information du client sur les risques, cartographie publiée (référentiel 2024) |
Ce que couvre le HDS
Le référentiel a été révisé par l'arrêté du 26 avril 2024, publié le 16 mai 2024. Selon l'analyse du cabinet CMS, la certification s'impose à l'hébergeur qui conserve des données de santé pour le compte d'un tiers, comme sous-traitant. Les hébergeurs déjà certifiés avaient 24 mois, soit jusqu'au 16 mai 2026, pour passer au nouveau référentiel.
Ce que le HDS ne dit pas
Le HDS ne dit rien du droit cantonal suisse ni de l'article 321 du Code pénal. Selon la même analyse, ses exigences sur les lois extra-européennes restent moins strictes que celles du référentiel SecNumCloud. Un hôpital suisse lit donc un certificat HDS comme un indice de sérieux de l'hébergeur, pas comme une preuve de conformité à son propre droit.
Que doit démontrer un éditeur étranger à un hôpital suisse ?
La loi ne fixe pas de liste de preuves. Les cas de Zurich et de Vaud et la position de privatim permettent d'en dresser cinq. Cette liste est notre lecture de ces sources, pas une norme.
Cinq preuves à demander
- Où sont stockées et administrées les données, pays et centre de calcul compris.
- Qui peut y accéder, y compris à distance, et sous quel droit : c'est le critère que la préposée zurichoise et privatim placent au centre.
- Qui détient les clés de chiffrement.
- La chaîne de sous-traitance, avec les filiales et hébergeurs de pays tiers (art. 9, al. 3 de la nLPD).
- La coopération avec le DPO de l'hôpital : analyse d'impact, contrat de sous-traitance, clause de confidentialité.
Ce que les appels d'offres posent déjà
Les conditions d'hébergement se lisent dans les cahiers des charges plus que dans un texte unique. Le seuil de l'Accord OMC pour les services des cantons et communes est de 350 000 francs (communication AIMP pour 2024 et 2025). Les projets de Fribourg, de Zurich et de Vaud ont suivi une procédure d'appel d'offres, et Zurich y a inscrit les règles cantonales de protection des données.
Ce qu'une certification étrangère ne remplace pas
Un éditeur étranger répond à ces cinq points par un contrat, des schémas d'architecture et un audit que l'hôpital peut relire, non par la certification de son pays.
Ce que ça change pour la direction, le SI et les soignants
Pour la direction
La direction arbitre un risque juridique et un risque de réputation. Elle gagne à distinguer, dès l'appel d'offres, ce que la loi exige de ce que les autorités recommandent. Privatim n'a pas force de loi, mais une autorité cantonale peut s'y référer.
Le coût d'un hébergement local ou d'un chiffrement géré par l'hôpital se chiffre tôt : il peut déplacer l'équilibre entre solution sur site et solution en nuage.
Pour la DSI et le DPO
Le DSI et le DPO portent l'analyse d'impact, le contrat de sous-traitance et la gestion des clés. La question « où sont les données » se double de « qui peut les lire », que seule une architecture vérifiable permet de trancher.
Pour les soignants
Les soignants sont les détenteurs du secret : l'article 321 les vise, eux et leurs auxiliaires. Ils attendent du choix d'hébergement qu'il préserve la confidentialité de ce que les patients leur confient.
Limites et points de vigilance
- Lecture à confirmer. L'absence de règle générale de localisation dans la nLPD est notre lecture des articles 8, 9, 16 et 17. Un juriste doit la confirmer.
- Droit cantonal non couvert. Aucune loi cantonale romande n'a été ouverte : chaque canton peut avoir des règles plus strictes sur la sous-traitance, le cloud et le secret.
- Une résolution n'est pas une loi. La position de privatim guide les autorités de contrôle, sans être contraignante, et une partie de la doctrine la juge trop absolue.
- SwissHDS non arrêté. Les exigences rapportées par la presse viennent de documents préliminaires, et le responsable des achats parle d'une consultation de marché.
- Textes susceptibles d'évoluer. L'annexe 1, l'ODEP et le référentiel HDS ont été lus dans des versions datées.
FAQ
Les données de santé d'un hôpital suisse doivent-elles être hébergées en Suisse ?
Aucune règle générale de la nLPD ne l'impose, selon notre lecture : elle encadre la communication à l'étranger. Le DEP l'impose pour ses supports de données. Le droit cantonal, le secret professionnel et la résolution de privatim peuvent l'imposer en pratique à un hôpital public.
Un hôpital suisse peut-il utiliser un cloud américain ?
Le droit fédéral reconnaît depuis le 15 septembre 2024 les organisations américaines certifiées au Data Privacy Framework. Pour des données soumises au secret, privatim juge le recours inadmissible dans la plupart des cas, sauf chiffrement géré par l'organe public.
Un hébergeur HDS français est-il accepté en Suisse ?
Le HDS est un régime français, sans valeur propre en Suisse ; c'est celui dont relève l'hébergement de Galeon en France. La France figure parmi les États adéquats de l'annexe 1 de l'ordonnance, mais l'hôpital reste tenu par son droit cantonal et par le secret professionnel.
L'hébergement en Suisse protège-t-il du CLOUD Act ?
Pas par lui-même, selon privatim : le CLOUD Act peut viser un fournisseur américain y compris pour des données stockées dans des centres suisses. Le débat vaudois montre que les autorités ne tranchent pas toutes de la même façon.
Qui répond d'une violation de données chez l'hébergeur ?
Le responsable du traitement reste le premier concerné. Le sous-traitant signale rapidement toute violation au responsable (art. 24, al. 3 nLPD), et le responsable l'annonce au PFPDT lorsqu'elle présente un risque élevé (art. 24, al. 1).
Un éditeur français peut-il servir un hôpital suisse ?
Rien dans les textes lus ne l'exclut. Il doit apporter les preuves propres à la Suisse : lieu d'hébergement et d'administration, accès, clés de chiffrement, sous-traitance, coopération avec le DPO. Galeon, qui héberge en France chez Scaleway, certifié HDS, les traite avec chaque établissement.
En résumé
Galeon, éditeur français de dossier patient informatisé, équipe 19 hôpitaux en France pour environ 10 000 soignants utilisateurs, avec des données hébergées chez Scaleway, hébergeur certifié HDS à gouvernance européenne, et il étend son offre aux hôpitaux suisses. Pour un hôpital suisse, l'hébergement se juge en couches. La nLPD encadre la sous-traitance et les transferts, le droit cantonal régit l'hôpital public, le secret professionnel vise le professionnel et ses auxiliaires, et privatim demande, pour le cloud international, un chiffrement géré par l'organe public. Le DEP exige des supports de données en Suisse. Le HDS, régime français, ne remplace aucune de ces couches : un hôpital suisse demande à tout éditeur les cinq preuves décrites plus haut, Galeon compris.
Envie d'en savoir plus sur notre DPI intelligent ?
Réserver une démoLire aussi : souveraineté des données de santé, Cloud Act et hébergement souverain
Sources
- Loi fédérale sur la protection des données : Fedlex, LPD (RS 235.1) (art. 2, 5, 8, 9, 16, 17, 22, 24 et 61), ordonnance sur la protection des données (annexe 1, version du 15 septembre 2024) et Conseil fédéral, Swiss-US Data Privacy Framework (14 août 2024).
- Autorités de protection des données : privatim, résolution du 18 novembre 2025 (chiffrement géré par l'organe, clé non accessible au fournisseur, CLOUD Act) et PFPDT et privatim, aide-mémoire du 16 septembre 2026 (établissements publics sous droit cantonal, cliniques privées sous LPD).
- Droit cantonal et secret : Conseil d'État de Zurich, réponse du 17 septembre 2025 (avis de la préposée, auxiliaires, stockage en Suisse) Code pénal, art. 321 (texte relayé, en vigueur au 1er octobre 2026) et AIMP, valeurs seuils 2024 et 2025 (350 000 francs).
- Débat public : canton de Vaud, rapport de minorité de la commission du Grand Conseil (juin 2026) et Netzwoche, SwissHDS (12 mai 2026).
- DEP : ordonnance sur le dossier électronique du patient (art. 12, al. 5, état au 1er octobre 2024) et OFSP, loi sur le dossier électronique de santé (données conservées en Suisse, 2030 au plus tôt).
- Cadre français : CMS, nouveau référentiel HDS (arrêté du 26 avril 2024, publié le 16 mai 2024).
- Galeon : certification HDS, ce qu'elle couvre et hébergement des données de santé, le partenariat Galeon x Scaleway.
- Galeon : quel DPI choisir pour alimenter le DEP en Suisse et appels d'offres DPI, la grille d'évaluation.
Ils nous font confiance
19 hôpitaux équipés de Galeon en France.
Rejoignez les pionniers du soin.
 2 commerciaux dispos dès demain
Votre SI, vos interfaces, votre calendrier. Choisissez un créneau : Valérie ou Yohan vous rappelle.
- Certifié HDS
- ISO 27001
- Conforme RGPD
- Certifié LAP (HAS)